用 AI 做網站要注意什麼資安問題?我差點把客戶資料公開在網路上(文末送你非工程師檢查清單)
用 AI 做網站、做儀表板,現在一個下午就做得出來,但你有想過,它到底安不安全嗎? 這一兩年,隨著 AI 相關技術日新月異,越來越多行銷人跟我一樣,靠 AI 自己做工具:
- 數據儀表板、預約系統、官網,跟 AI 聊一聊就能上線
- 東西做出來了,卻不知道哪些資料不該公開
- 網站上線之後,也沒有人提醒你要定期更新
工程師學寫程式時,會連同數位資安知識一起學習;但我們這些靠 AI 做東西的人,因為缺乏相關知識,而根本就不知道要把成品加上資安這道防火牆。
像我自己就差點出事:我幫一個有十幾個據點的連鎖品牌做了兩份成效儀表板,洋洋得意做完之後、要把它放進作品集時才發現,任何人點開都能看得到近半年的真實營運數字,還能改資料!
當下真的嚇得我花容失色,我趕快重做了一份去識別化的示範版,重新上架更新;接著也整理出一份不是工程師也能照著做的資安檢查清單。 有了這份清單,以後每做一個新工具,花十分鐘核對一遍,就知道它能不能放上網。
接下來,我把怎麼發現、怎麼補救、怎麼檢查,一步步拆解給你看。
本篇目錄9 段
先講結論:非工程師最少要檢查的三件事
- 打開的網址,讀到的是不是真實資料? 示範用的頁面,資料應該寫死在頁面裡;所有資料僅作展示,不能連接真實資料庫。
- 有沒有任何按鈕會寫回真實資料庫? 「儲存」「送出」功能,示範版一律拿掉。
- 網站背後的軟體有沒有在更新? 網站不是做完就結束,它跟手機一樣要定期更新。
文末有免費送大家一份完整的檢查清單,留下 Email 就能下載,直接拿去用。
我做了什麼:用 AI 做的數據儀表板
這個連鎖品牌每個月要交各門市的成效月報,還有一份給高層看的總表。我把它們做成兩份網頁儀表板:
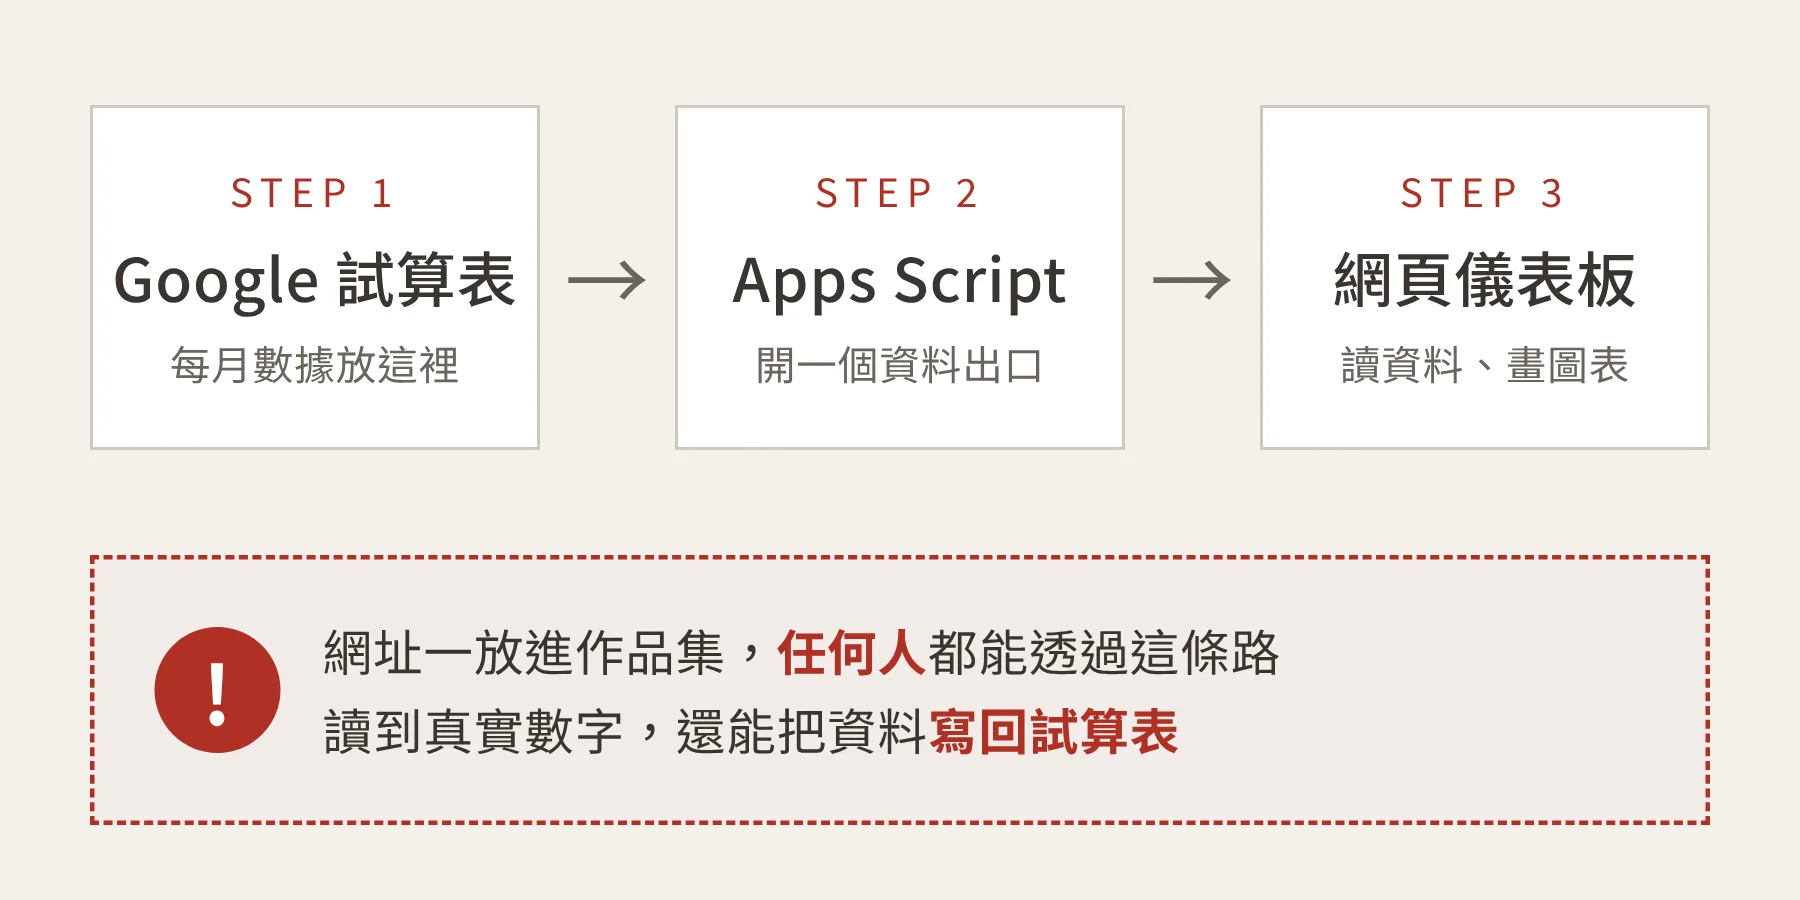
數據更新:只要修改試算表,儀表板自動跟著變動。因為做完後試用兩個月,發現真的很方便,我才想把它放進作品集裡。
差點出的事:作品集變成資料庫入口
當我把儀表板網址直接放進作品集之後,某天重新盤點檢查時才發現:
- 示範網址還連著真實的試算表,打開就是真實數字
- 門市選單會列出資料表裡所有門市,連不相關的客戶也在裡面
- 月報有一個「儲存備註」功能,任何人在這裡註記,是會真的寫回試算表
在做這兩頁的時候,我完全沒想到(蠢笨如我!每次想到這件事,都想回到做網頁的當下,扇自己幾巴掌)。對我來說,它就是「一個網頁」;但對網路上的其他人來說,它是一個開放式的資料庫入口。
回頭看,有兩件事我以前完全沒概念:
- 網址不是密碼:我原本覺得「網址很長,沒人猜得到」,但網址一放進作品集、一分享出去,就等於公開了
- 示範版不能「之後再改」:只要上線過一天,就可能被看到、被搜尋引擎收錄,要先做好示範版再公開
怎麼補救:作品集去識別化的四個步驟
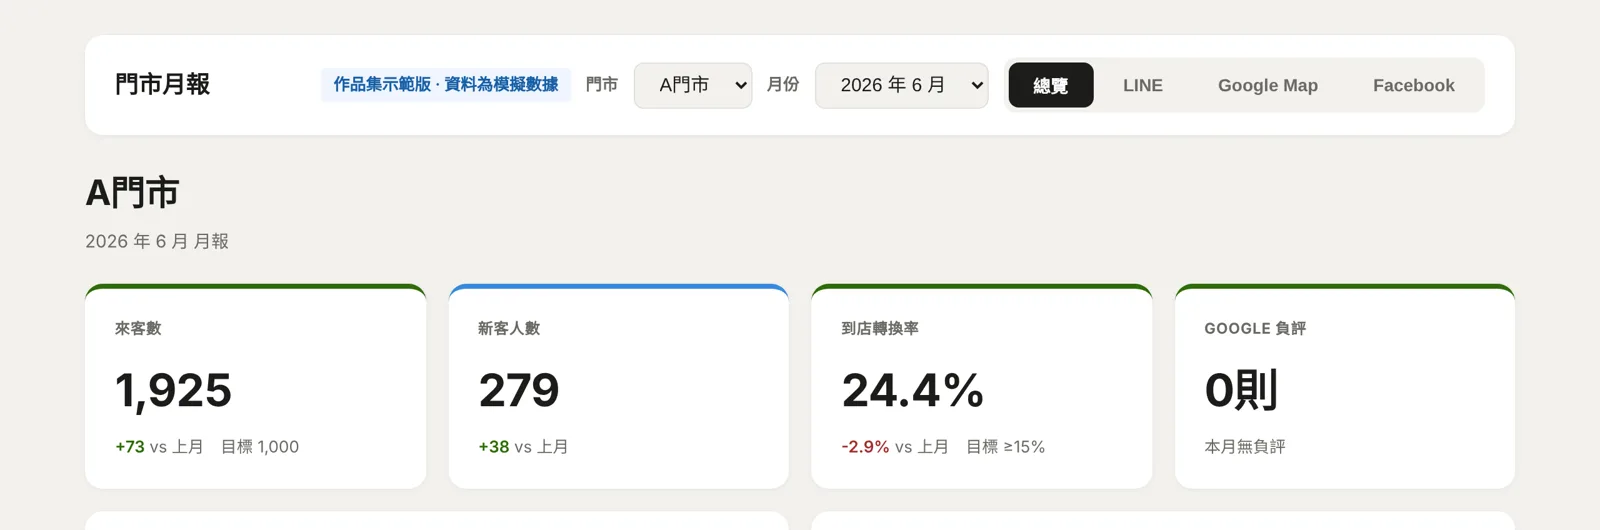
我沒有只把網址撤掉就算了,而是重做一份示範版,原則是:看起來要真實,但沒有任何一個數字是真的。
1. 切斷所有即時連線 示範版完全不連試算表,資料直接寫在頁面裡,也拿掉所有會寫回去的功能。
2. 名稱全部換掉 門市改成 A、B、C、D、E 店,總部改成「XX 品牌總部」,不相關的客戶整個移除。
3. 數字加上隨機誤差,但保留比例
- 每個原始數字都加上正負 12% 以內的隨機誤差
- 「比率」類的欄位不另外隨機編造,而是用誤差後的數字重新計算,才不會出現不合理的組合
- 月跟月之間的累積數字要接得起來
這樣看得出儀表板的價值,但對不回任何真實資料(也就不會有人,會透過這兩個網頁,回推這是哪個產業、甚至是哪個公司的真實資料)。
4. 標清楚這是示範 兩個頁面都加上「作品集示範版・資料為模擬數據」。
這不是個案:2026 年 10 月的 PHP 重大漏洞
就在寫這篇的前不久,剛好發生一個很好的例子:2026 年 10 月,PHP 爆出兩個重大漏洞(被稱為「PHP2Shell」),攻擊者不用登入,就可能直接控制網站主機。PHP 是 WordPress 這類常見架站工具背後的程式語言,而網路上還有很多網站,用的是早就不再提供安全更新的舊版本。
很多人用 WordPress 架好網站後,就再也沒登入主機看過。這次的漏洞提醒我們:網站跟手機一樣,要定期更新。
不確定你的網站或自己做的工具有沒有這類風險?告訴我你的網站是怎麼架的,我幫你看看該先檢查哪裡。
非工程師也能用的資安檢查清單
不需要懂程式也能做。先從最容易出事的「作品集、示範頁」開始:
- 網址打開,資料是寫死在頁面裡,還是即時讀取真實資料?
- 有沒有任何「儲存」「送出」功能會寫回真實資料?
- 選單、下拉清單裡,有沒有藏著其他客戶的名字?
- 原始碼(在瀏覽器按右鍵「檢視原始碼」)裡,有沒有真實的網址、帳號、客戶名稱?
自己有網站、用 AI 做工具時要檢查的另外 9 項,還有每一項「怎麼查」,我整理成一份兩頁的 PDF,留下 Email 就寄給你:
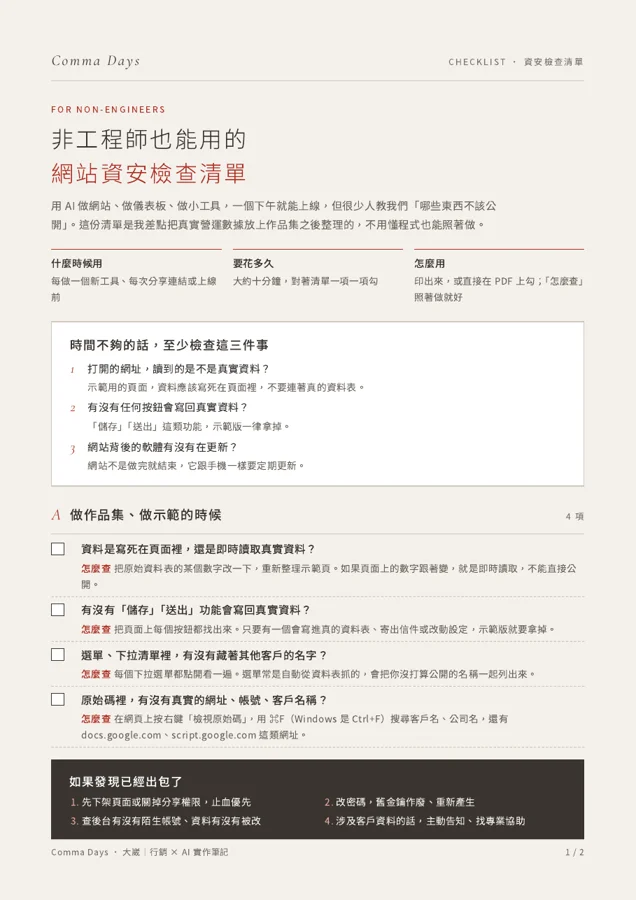
非工程師也能用的網站資安檢查清單
13 個檢查項目,每一項都附「怎麼查」的做法,加上出包時的止血步驟。兩頁 A4,可以印出來勾,也能直接在 PDF 上用。
常見問題
我只是用 AI 做個小工具,真的需要在意資安嗎?
需要。工具越小,越容易被忘記更新、忘記設權限。只要它連著真實資料,就值得花十分鐘檢查。
用 WordPress 架站,要自己更新 PHP 嗎?
看你的主機方案。代管型的主機通常會幫你更新,自己租主機的就要自己處理。不確定的話,直接問主機商「我們的 PHP 是哪個版本」。
作品集一定要去識別化嗎?
只要用到客戶或公司的真實資料,就一定要。保密協議之外,這也是對客戶的基本尊重。
怎麼知道自己的網站有沒有中招?
最簡單的是先確認版本有沒有更新、後台有沒有陌生帳號。如果發現異常,先備份、改密碼,再找專業的人協助。
想確認你的網站或工具安不安全?
我可以幫你:
- 檢查作品集、示範頁有沒有洩漏真實資料
- 把真實數據改成看起來真實、但對不回原始資料的示範版
- 整理一份你的網站該定期檢查的項目
看看示範版
參考資料:PHP2Shell Exploitation: Two Critical PHP Flaws Explained(Recorded Future)